Güvenlik duvarı ve ağ ayrımı
Ofis ağı ile üretim (OT) ağı ayrılır; makineler ve kameralar internete gereksiz yere açık kalmaz.
Bir fidye yazılımı üretimi günlerce durdurabilir; otomotiv müşterileri de tedarikçilerinden artık bilgi güvenliğinin kanıtını istiyor. Altyapınızı katman katman korur, açıklarınızı test eder, 7/24 izler; TISAX ve ISO 27001 değerlendirmesine hazırlarız.
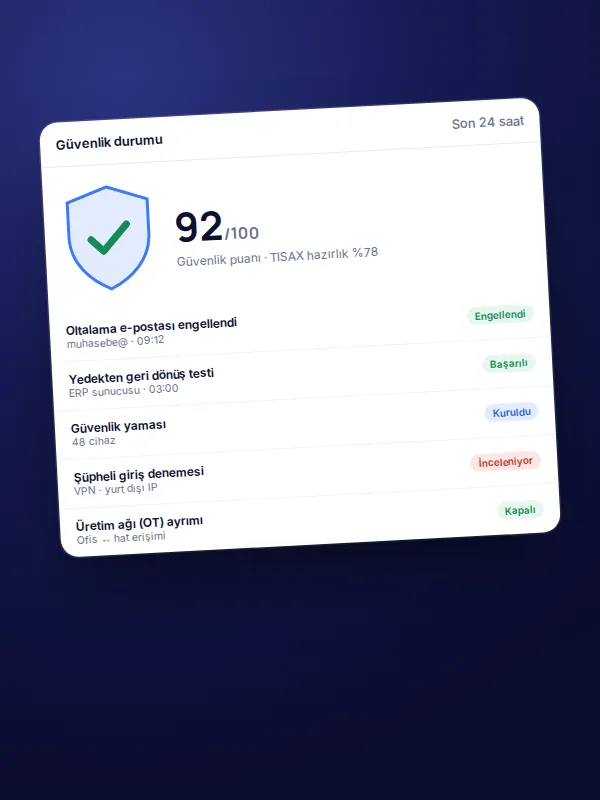
TISAX, Alman otomotiv sanayisinin VDA ISA kontrol listesine dayanan bilgi güvenliği değerlendirmesidir. Mevcut durumunuzu kontrol listesiyle karşılaştırır, teknik eksikleri kapatır, kanıtları ISO 27001 yazılımımızda toplarız. Değerlendirmeyi akredite kuruluşlar yapar; biz sizi hazır hale getiririz.
Ofis ağı ile üretim (OT) ağı ayrılır; makineler ve kameralar internete gereksiz yere açık kalmaz.
Bilgisayar ve sunucularda koruma yazılımı, düzenli güvenlik yamaları ve eski sistemlerin envanteri.
Değiştirilemez ve ağdan ayrık yedekler, düzenli geri dönüş testi. Kötü gün gelirse hangi sistemin kaç saatte döneceği bellidir.
Yedekleme ve felaket kurtarma →Dışarıdan ve içeriden açıklar düzenli taranır, bulgular öncelik sırasıyla kapatılır ve raporlanır.
Şüpheli giriş ve olağandışı trafik izlenir; olay anında kim, ne yapacak önceden yazılıdır.
İki adımlı doğrulama, rol bazlı yetki, ayrılan çalışanın erişiminin aynı gün kapanması.
Oltalama tatbikatları ve bilgi güvenliği eğitimleri; katılım kayıtları akademide.
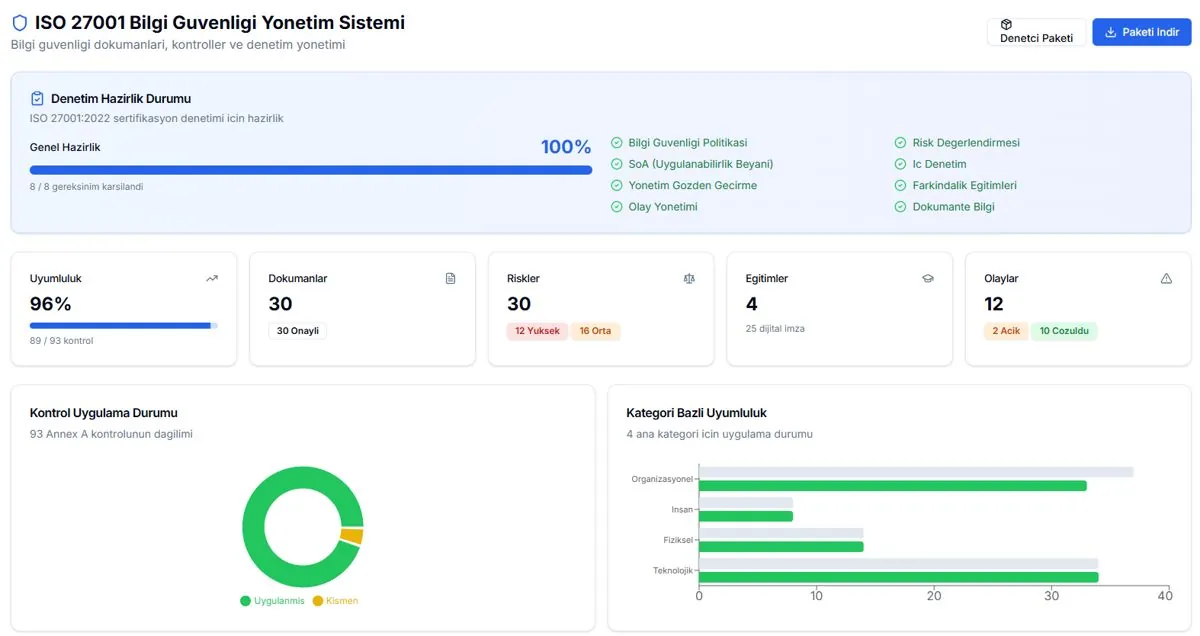
Eğitim akademisi →VDA ISA ve ISO 27001 kontrolleri, risk analizi ve kanıtlar tek yerde; denetime hazırlık her gün görünür.
ISO 27001 yazılımı →Hayır. TISAX değerlendirmesini ENX'in yetkilendirdiği denetim kuruluşları yapar. Biz şirketinizi değerlendirmeye teknik ve dokümantasyon olarak hazırlarız.
ISO 27001 genel bir bilgi güvenliği standardıdır. TISAX otomotive özeldir; VDA ISA kontrol listesine ve prototip koruma gibi sektör gereksinimlerine dayanır. İkisinin kontrolleri büyük ölçüde örtüşür.
En az yılda bir ve büyük altyapı değişikliklerinden sonra. Zafiyet taraması ise daha sık, otomatik yapılır.
Olay müdahale planı devreye girer: bulaşan cihazlar izole edilir, sistemler ağdan ayrık yedeklerden geri yüklenir. Bu plan önceden yazılır ve test edilir.
Birlikte çalışırız. 7/24 izleme, sızma testi ve denetim hazırlığı gibi uzmanlık isteyen işleri üstleniriz; ekibiniz günlük işine odaklanır.
Dışarıdan ücretsiz bir ön taramayla en kritik açıkları gösterelim.